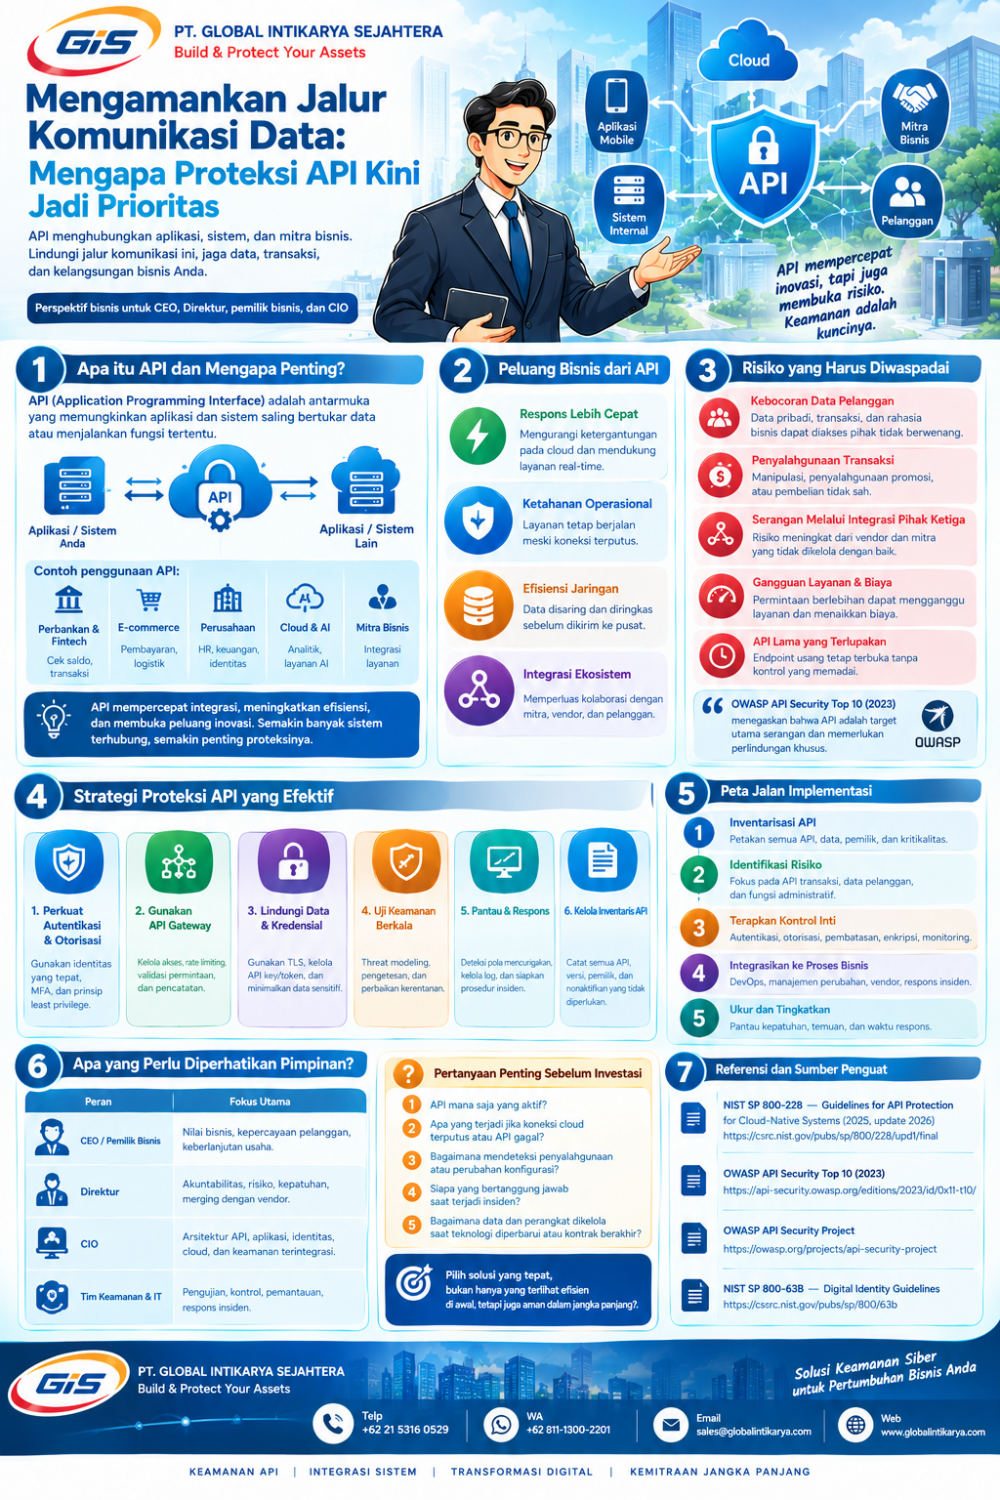
## Ada pintu digital yang mungkin belum Anda sadari !!
Saat pelanggan melakukan pembayaran, aplikasi perusahaan bertukar data dengan cloud, atau sistem bisnis terhubung dengan mitra, ada mekanisme yang memungkinkan semuanya berkomunikasi. Mekanisme tersebut disebut Application Programming Interface (API).
API dapat diibaratkan sebagai pintu layanan digital. Melalui pintu ini, aplikasi dapat meminta data, memproses transaksi, atau menggunakan fungsi dari sistem lain.
API membuat bisnis lebih cepat, fleksibel, dan mudah terintegrasi. Namun, jika pintu ini tidak dilindungi dengan benar, pihak yang tidak berwenang mungkin dapat mengakses data, menyalahgunakan transaksi, atau mengganggu layanan.
OWASP menyoroti bahwa API merupakan bagian penting dari aplikasi modern dan dapat mengekspos logika aplikasi maupun data sensitif, sehingga membutuhkan perlindungan khusus.
Bagi pimpinan perusahaan, proteksi API bukan hanya urusan tim IT. Ini adalah bagian dari strategi melindungi aset digital, kepercayaan pelanggan, dan kelangsungan bisnis.
1. Mengapa API penting bagi perusahaan?
API digunakan di berbagai proses bisnis, antara lain:
o Perbankan dan fintech: mengakses informasi rekening dan memproses transaksi.
o E-commerce: menghubungkan katalog produk, pembayaran, dan logistik.
o Perusahaan: mengintegrasikan aplikasi keuangan, SDM, dan sistem identitas.
o Cloud dan AI: menghubungkan aplikasi dengan layanan analitik dan kecerdasan buatan.
o Ekosistem mitra: memungkinkan pertukaran data ant perusahaan secara terkontrol.
Semakin banyak sistem terhubung, semakin penting perusahaan mengetahui API apa yang digunakan, data apa yang diakses, serta siapa yang memiliki izin untuk menjalankan setiap fungsi.
Bayangkan gedung kantor yang memiliki pintu menuju ruang keuangan, ruang arsip, dan ruang server. Mengunci pintu utama saja tidak cukup. Setiap akses harus memiliki aturan dan pengawasan yang sesuai.
Hal yang sama berlaku bagi API.
2. Lima risiko bisnis akibat API yang tidak aman
a) Kebocoran data pelanggan
Kelemahan kontrol akses dapat membuat pengguna melihat data yang bukan haknya. Dampaknya dapat meliputi hilangnya kepercayaan, biaya penanganan insiden, dan konsekuensi hukum atau kepatuhan.
b) Penyalahgunaan transaksi
API yang tidak memiliki validasi memadai dapat dimanfaatkan untuk mencoba memanipulasi transaksi, promosi, pemesanan, atau proses bisnis lainnya.
c) Serangan melalui integrasi pihak ketiga
API mitra atau vendor dapat menambah risiko apabila kredensial, hak akses, dan tanggung jawab keamanan tidak dikelola dengan baik.
d) Gangguan layanan dan lonjakan biaya
Permintaan berlebihan dapat menghabiskan kapasitas sistem, mengganggu layanan pelanggan, atau meningkatkan biaya penggunaan cloud.
e) API lama yang terlupakan
API versi lama, endpoint pengujian, atau layanan yang tidak lagi dikelola dapat tetap terbuka tanpa kontrol yang memadai.
OWASP API Security Top 10 edisi 2023 membahas risiko-risiko tersebut, termasuk otorisasi yang lemah, autentikasi yang rusak, konsumsi sumber daya tanpa batas, dan pengelolaan inventaris API yang tidak tepat.
3. Strategi proteksi API yang perlu diterapkan
Proteksi API yang efektif tidak bergantung pada satu produk. Perusahaan perlu menggabungkan teknologi, proses pengembangan, dan tata kelola.
## Perkuat autentikasi dan otorisasi
Pastikan identitas pengguna atau aplikasi diverifikasi. Batasi akses berdasarkan kebutuhan, dan periksa izin terhadap setiap data maupun fungsi penting. Pengguna yang berhasil masuk belum tentu berhak mengakses seluruh data.
## Gunakan API Gateway dan pembatasan lalu lintas
Terapkan kebijakan akses, rate limiting, validasi permintaan, dan pencatatan. Gateway membantu mengendalikan lalu lintas, tetapi tidak menggantikan otorisasi pada aplikasi.
## Lindungi data dan kredensial
Gunakan TLS untuk komunikasi, kelola API key dan token secara aman, batasi masa berlaku kredensial sesuai kebutuhan, dan minimalkan data sensitif yang dikirim atau dicatat.
## Uji keamanan sebelum dan sesudah peluncuran
Lakukan penilaian risiko, pengujian keamanan API, pemeriksaan konfigurasi, serta perbaikan kerentanan secara berkala. Masukkan keamanan ke siklus pengembangan, bukan hanya menjelang peluncuran.
## Bangun pemantauan dan respons insiden
Pantau pola akses tidak biasa, kegagalan autentikasi, lonjakan permintaan, dan indikasi penyalahgunaan. Integrasikan log dengan SIEM atau SOC jika sesuai kebutuhan, lalu tetapkan prosedur respons yang jelas.
NIST SP 800-228, yang diperbarui pada Maret 2026, memberikan panduan untuk mengenali risiko API dan memilih kontrol keamanan pada tahap pengembangan maupun saat API beroperasi. NIST juga mendorong pendekatan bertahap berdasarkan risiko.
4. Peta jalan implementasi bagi perusahaan
a) Inventarisasi API
Petakan API internal, eksternal, mitra, dan cloud. Catat pemilik, data yang diproses, versi, serta tingkat kritikalitas bisnis.
b) Identifikasi risiko prioritas
Fokuskan pemeriksaan pada API yang memproses transaksi, data pelanggan, dan fungsi administratif.
c) Terapkan kontrol inti
Perkuat autentikasi, otorisasi, pembatasan permintaan, enkripsi, dan pencatatan aktivitas.
d) Integrasikan dengan proses bisnis
Masukkan keamanan API ke proses pengembangan, manajemen perubahan, pengadaan vendor, dan respons insiden.
e) Ukur hasilnya
Pantau cakupan inventaris, temuan kritis yang belum ditangani, kepatuhan kontrol, dan waktu deteksi serta penanganan insiden.
5. Apa yang perlu diperhatikan pimpinan?
Peran | Fokus utama |
CEO / pemilik bisnis | Melindungi kepercayaan pelanggan, pendapatan, dan kesinambungan usaha. |
Direktur | Menetapkan akuntabilitas, pengawasan risiko, serta persyaratan vendor dan kepatuhan. |
CIO | Memastikan arsitektur API, aplikasi, identitas, cloud, dan keamanan terintegrasi. |
Tim IT dan keamanan | Menguji, menerapkan kontrol, memantau, dan menangani insiden. |
Pimpinan sebaiknya tidak hanya bertanya, “Produk keamanan apa yang sudah dibeli?” Pertanyaan yang lebih penting adalah:
o Apakah perusahaan mengetahui semua API yang aktif?
o Apakah setiap API hanya memberikan akses yang benar-benar dibutuhkan?
o Apakah penyalahgunaan dapat dideteksi dengan cepat?
o Siapa yang bertanggung jawab memperbaiki kerentanan?
o Apakah perusahaan mampu membatasi dampak ketika terjadi insiden?
Referensi
1. NIST SP 800-228 — Guidelines for API Protection for Cloud-Native Systems, pembaruan Maret 2026. Panduan mengenai risiko dan kontrol API sepanjang siklus hidupnya.
2. OWASP API Security Top 10 — 2023. Referensi untuk memahami kategori risiko keamanan API yang umum.
3. OWASP API Security Project. Materi edukasi dan praktik pengamanan API untuk organisasi, arsitek, dan pengembang.
!! Kesimpulan: Amankan koneksi yang menggerakkan bisnis !!
API memungkinkan perusahaan menghubungkan layanan, mempercepat inovasi, dan membangun pengalaman pelanggan yang lebih baik. Namun, setiap koneksi juga membawa tanggung jawab untuk melindungi data, transaksi, dan ketersediaan layanan.
Proteksi API bukan sekadar investasi teknologi, melainkan investasi untuk menjaga kepercayaan dan ketahanan bisnis.
Bagi CEO, Direktur, pemilik bisnis, dan CIO, pertanyaan yang perlu dijawab adalah:
“Jika salah satu API perusahaan disalahgunakan hari ini, data apa yang dapat diakses, transaksi apa yang dapat dimanipulasi, dan seberapa cepat kita mengetahuinya?”